Was stecken hinter den „Databroker Files“?
Seit Sommer 2024 beleuchten Investigativrecherchen von netzpolitik.org, dem Bayerischen Rundfunk und internationalen Partnern den weitgehend unkontrollierten Handel mit Handy-Standortdaten aus der Werbeindustrie. Die sogenannten „Databroker Files“ zeigen, wie Apps – oft ohne wirksame Einwilligung – präzise Standortinformationen sammeln und an Datenhändler weitergeben. Diese schnüren die Daten zu riesigen Paketen und verkaufen sie weltweit, teilweise sogar als kostenlose Vorschau. Allein dem Rechercheteam liegen inzwischen Milliarden von Standortpunkten vor. Ein zentraler Überblick vom November 2025 fasst die Spionage-Gefahr durch diese Praxis in der EU zusammen: https://netzpolitik.org/2025/databroker-files-das-wichtigste-zur-spionage-gefahr-durch-handy-standortdaten-in-der-eu/. Die Daten stammen aus dem Real-Time-Bidding der Online-Werbung und fließen über Hunderte Akteure.
App-Installationen als verräterisches Signal
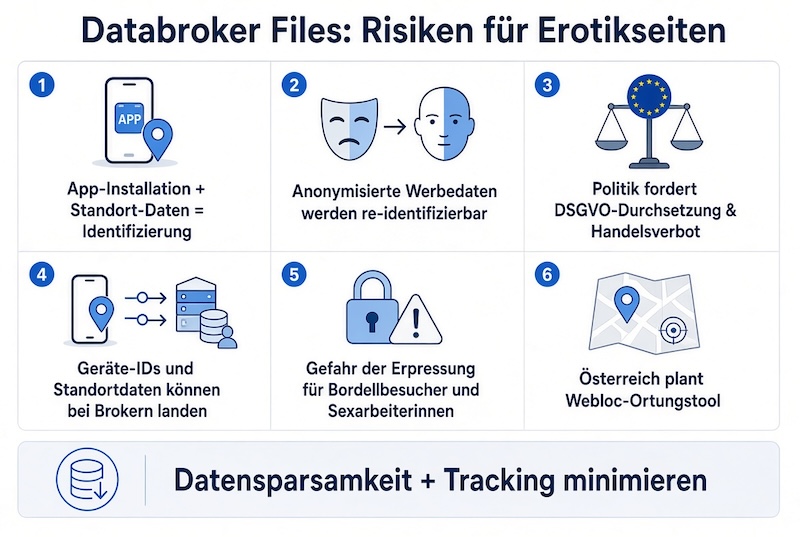
Allein die Information, dass auf einem Gerät eine bestimmte App installiert ist – etwa eine Dating-App oder eine Erotik-Anwendung –, kann mit den Standortdaten der Databroker Files verknüpft werden. Die Werbe-IDs machen Geräte identifizierbar. So lassen sich Bewegungsprofile erstellen, die nicht nur Wohn- und Arbeitsorte verraten, sondern auch den regelmäßigen Besuch sensibler Orte. Für Nutzer von Erotik-Apps entsteht damit ein doppeltes Risiko: Die bloße Nutzung wird sichtbar und kann mit konkreten Aufenthaltsorten kombiniert werden.
Intensiver Handel und die Illusion der Anonymität
Die Datensätze werden intensiv gehandelt und ausgetauscht. Was zunächst als „anonymisierte“ Werbedaten verkauft wird, erweist sich in der Praxis oft als re-identifizierbar. Durch den Abgleich mit öffentlich verfügbaren Informationen oder anderen Datenbeständen lassen sich konkrete Personen zuordnen. Genau das macht die Daten für die Betroffenen gefährlich – sei es durch Outing, Diskriminierung oder Erpressung. Die Recherchen belegen dies mehrfach anhand realer Fälle.
Politik reagiert: Forderungen nach schärferen Regeln
Das Thema hat längst die Politik erreicht. Die EU-Kommission zeigte sich besorgt, Abgeordnete verschiedener Fraktionen fordern Konsequenzen. Gefordert werden eine bessere Durchsetzung der DSGVO, ein klares Verbot des Handels mit besonders sensiblen Standortdaten und eine europaweite Registrierungspflicht für Datenhändler. Ziel ist es, dem unkontrollierten Nachschub an Tracking-Daten den Hahn abzudrehen.
Was Betreiber von Erotik-Apps beachten müssen
Anbieter von Online-Produkten, die mit Apps arbeiten, sollten dringend prüfen, welche Daten ihre Anwendungen erfassen und an wen diese weitergegeben werden. Standortdaten sind in den meisten Erotik- oder Dating-Apps ohnehin nicht notwendig. Doch bereits die Geräte-ID (Mobile Advertising ID) kann problematisch werden, sobald sie mit anderen Datenbeständen zusammengeführt wird. Wer Tracking-SDKs einbindet, riskiert, dass Nutzerdaten indirekt bei Databrokern landen – mit entsprechenden Reputations- und Haftungsrisiken.
Erpressungspotenzial für Kunden und Sexarbeiterinnen
Ein besonders heikles Szenario: Über die Deanonymisierung von Standortdaten können Besucher von Bordellen oder Swinger-Clubs identifiziert und erpressbar werden. Gleiches gilt für Sexarbeiterinnen, deren Bewegungsprofile Rückschlüsse auf Arbeitsorte und Routinen zulassen. Die Recherchen haben bereits Geräte-IDs gefunden, die sowohl in sensiblen Einrichtungen als auch in Behörden oder Militäreinrichtungen auftauchten. Für die Erotikbranche ist das ein erhebliches Sicherheits- und Vertrauensrisiko.
Österreich plant den Einsatz von „Webloc“
In Österreich wird der Einsatz des Tools „Webloc“ diskutiert beziehungsweise geplant. Es soll Menschen anhand ihrer Handy-Standortdaten aus der Werbeindustrie orten können. Zu den bekannten oder mutmaßlichen Kunden solcher Systeme gehören bereits Behörden und Sicherheitsdienste in anderen Ländern. Für Nutzer und Anbieter von Erotikangeboten bedeutet das: Kommerziell gehandelte Standortdaten könnten künftig nicht nur von privaten Akteuren, sondern auch von staatlichen Stellen genutzt werden – mit unklaren rechtlichen Grenzen und erheblichen Eingriffen in die Privatsphäre.
Weitere aktuelle Recherchen
Zur Gesamtproblematik liegen zahlreiche aktuelle Untersuchungen vor. Der ORF hat das Thema in Beiträgen für das ZIB Magazin aufgegriffen, heise online hat die Databroker Files unter anderem im Podcast „Auslegungssache“ und in Hintergrundberichten behandelt. Weitere internationale Medien haben die Ergebnisse aufgegriffen und die Sicherheitsrisiken bestätigt.
Fazit und Handlungsempfehlungen
Die Databroker Files machen deutlich: Was als harmlose Werbedaten beginnt, kann zu einer realen Gefahr für die Privatsphäre und Sicherheit von Erotikkunden und -anbietern werden.
Für Kunden: Standortfreigaben in Apps konsequent deaktivieren, unnötige Tracking-Berechtigungen verweigern, bei sensiblen Anwendungen auf datensparsame Alternativen setzen und regelmäßig die installierten Apps sowie deren Berechtigungen prüfen.
Für Anbieter: Tracking-SDKs und Werbe-IDs kritisch hinterfragen, auf datenschutzfreundliche Lösungen umstellen, keine Standortdaten erheben, wenn sie nicht zwingend erforderlich sind, und die gesamte Datenweitergabe an Dritte transparent und DSGVO-konform gestalten.
Nur wer die Risiken kennt und aktiv gegensteuert, kann das Vertrauen der Nutzer langfristig erhalten – in einer Branche, in der Diskretion und Sicherheit essenziell sind.
